


W 2026 roku odnotowano już 13 ataków ransomware na podmioty związane z ochroną zdrowia, podczas gdy w całym 2025 roku było ich 10. Jednocześnie szpitale mają problem z finansowaniem zabezpieczeń informatycznych. Jak informuje „Rzeczpospolita”, środki z Krajowego Planu Odbudowy (KPO) trafiły tylko do części placówek, a wyceny świadczeń Narodowego Funduszu Zdrowia (NFZ) nie przewidują odrębnych środków na cyberbezpieczeństwo.
Z tego artykułu dowiesz się…
- Ile ataków ransomware na podmioty związane z ochroną zdrowia odnotowano w 2026 roku i jakie zagrożenia stwarzają dla szpitali.
- Ile placówek otrzymało wsparcie na cyfryzację z KPO i jakie były limity dofinansowania.
- Dlaczego finansowanie cyberbezpieczeństwa z bieżących przychodów szpitali stanowi problem.
- Jakie stanowisko w sprawie finansowania zabezpieczeń informatycznych przedstawiają dyrektorzy szpitali i minister cyfryzacji.
Coraz więcej ataków ransomware na placówki medyczne
Z danych Centrum e-Zdrowia (CeZ), przekazanych „Rzeczpospolitej”, wynika, że od początku 2026 roku zarejestrowano 13 ataków ransomware na podmioty związane z ochroną zdrowia. To więcej niż w całym poprzednim roku, kiedy odnotowano 10 takich incydentów.
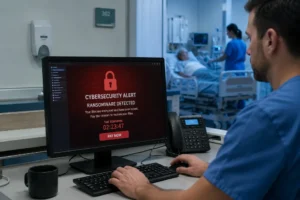
Ransomware to rodzaj cyberataku polegającego na zaszyfrowaniu danych lub systemów informatycznych, często połączonego z żądaniem okupu za przywrócenie dostępu. W przypadku szpitali konsekwencje mogą obejmować niedostępność elektronicznej dokumentacji medycznej (EDM), systemów aptecznych i innych narzędzi niezbędnych do prowadzenia działalności leczniczej.
Jak wyjaśnia na łamach „Rzeczpospolitej” Jeremi Olechnowicz, dyrektor Pionu Eksploatacji Systemów Teleinformatycznych CeZ, takie incydenty mogą bezpośrednio zagrażać bezpieczeństwu pacjentów, szczególnie gdy personel traci dostęp do informacji medycznych podczas udzielania świadczeń.
Wśród placówek dotkniętych atakami ransomware znalazły się Szpital MSWiA w Krakowie w 2025 roku oraz Wojewódzki Szpital Zespolony w Szczecinie w marcu 2026 roku.
Przypomnijmy, że w tym roku na łamach Alert Medyczny informowaliśmy również o cyberatakach dotyczących m.in. Enel-Med, Bonifraterskiego Centrum Medycznego, SPZOZ Warszawa-Ursynów, PaKK-Med oraz Centrum Medycznego Eskulap w Raciborzu.
Ponad 3 mld zł z KPO na cyfryzację szpitali. Nie wszystkie otrzymały wsparcie
Jednym ze źródeł finansowania inwestycji informatycznych w ochronie zdrowia był Krajowy Plan Odbudowy. We wrześniu 2025 roku rozstrzygnięto nabór D1.1.2, obejmujący m.in. rozwój systemów informatycznych, wdrażanie rozwiązań sztucznej inteligencji, integrację z centralnymi platformami e-zdrowia oraz poprawę cyberbezpieczeństwa. Wysokość możliwego dofinansowania zależała od rodzaju placówki:
- Szpitale I stopnia – od 1 025 000 zł do 6 mln zł.
- Szpitale II stopnia – od 1,6 mln zł do 9 mln zł.
- Szpitale III stopnia, ogólnopolskie, pulmonologiczne, onkologiczne i pediatryczne – od 2 325 000 zł do 12 mln zł.
Według danych Ministerstwa Zdrowia przytoczonych przez „Rzeczpospolitą”, umowy na inwestycje w cyfryzację o łącznej wartości około 3,1 mld zł podpisało 368 szpitali, a realizację projektów zakończyły 364 podmioty. Tymczasem sieć szpitali w Polsce obejmuje 585 placówek.
NFZ nie przewiduje osobnego finansowania cyberbezpieczeństwa
Problemem pozostaje nie tylko zakup nowoczesnej infrastruktury, ale również jej późniejsze utrzymanie. W wycenach świadczeń finansowanych przez NFZ nie wyodrębniono środków przeznaczonych na cyberbezpieczeństwo.
Na ten problem zwraca uwagę Tomasz Kopiec, dyrektor Samodzielnego Publicznego Szpitala Klinicznego im. prof. W. Orłowskiego CMKP w Warszawie. Placówka ubiegała się o 13 mln zł z KPO na modernizację infrastruktury informatycznej i zakup wyposażenia, jednak nie otrzymała dofinansowania. Dyrektor wskazuje, że skuteczna ochrona cyfrowa wymaga zarówno odpowiedniego oprogramowania, jak i sprzętu. Finansowanie takich inwestycji z bieżących przychodów szpitala jest trudne, ponieważ środki z NFZ służą przede wszystkim realizacji świadczeń zdrowotnych.
Odmienne stanowisko przedstawił w rozmowie z „Rzeczpospolitą” wicepremier i minister cyfryzacji Krzysztof Gawkowski. Jego zdaniem cyberbezpieczeństwo powinno stanowić stały koszt funkcjonowania każdej placówki, podobnie jak dostęp do internetu czy ochrona obiektu.
Szpitale czekają na nowe źródła finansowania
Dyrektorzy placówek zwracają uwagę, że regulacje dotyczące cyberbezpieczeństwa nakładają na podmioty lecznicze kolejne obowiązki, nie zapewniając jednocześnie odrębnego źródła ich finansowania.
Według informacji „Rzeczpospolitej” przedstawiciele Ministerstwa Zdrowia wskazują, że ewentualne dodatkowe środki na cyberbezpieczeństwo mogą pojawić się w nowej perspektywie budżetowej Unii Europejskiej.

Główne wnioski
- W 2026 roku odnotowano 13 ataków ransomware na podmioty związane z ochroną zdrowia, wobec 10 takich incydentów w całym 2025 roku – wynika z danych Centrum e-Zdrowia.
- Umowy na cyfryzację szpitali z KPO o wartości około 3,1 mld zł podpisało 368 placówek, a realizację projektów zakończyły 364 podmioty. Sieć szpitali w Polsce liczy 585 placówek.
- NFZ nie wyodrębnia środków na cyberbezpieczeństwo w wycenach świadczeń, co utrudnia szpitalom finansowanie modernizacji i utrzymania infrastruktury informatycznej.
- Dodatkowe finansowanie cyberbezpieczeństwa może pojawić się w nowej perspektywie budżetowej UE, jednak Ministerstwo Zdrowia nie przedstawiło dotychczas konkretnego mechanizmu stałego wsparcia.
Źródło:
- https://www.rp.pl/ochrona-zdrowia/art45337641-szpitali-nie-stac-na-cyberbezpieczenstwo-a-atakow-hakerskich-przybywa

