

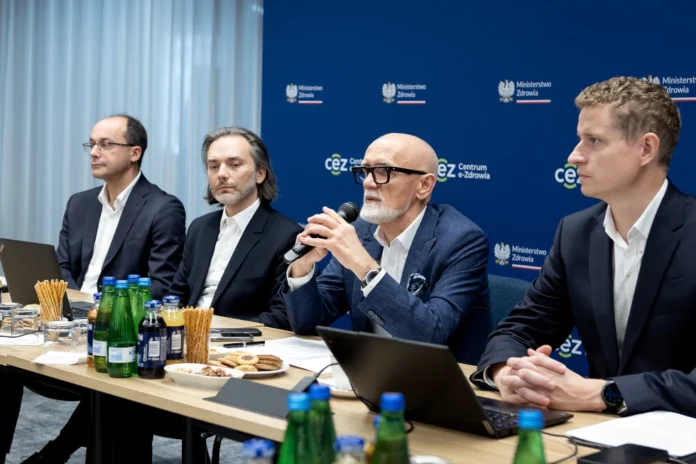
Do końca września 2026 r. w sektorze ochrony zdrowia odnotowano już 1379 incydentów cyberbezpieczeństwa. Ministerstwo Zdrowia i Centrum e-Zdrowia przedstawiły 1 października działania CSIRT CeZ, który wspiera placówki medyczne w reagowaniu na cyberataki. Jednym z nowych narzędzi zespołu jest cyberkaretka – specjalistyczny pojazd, który może pomóc odtworzyć podstawowe usługi teleinformatyczne, gdy zaatakowany podmiot straci dostęp do internetu, zasilania lub własnej infrastruktury sieciowej.
Z tego artykułu dowiesz się…
- Jak działa cyberkaretka CSIRT CeZ i w jakich sytuacjach może wesprzeć placówkę medyczną.
- Jak zmieniała się liczba incydentów cyberbezpieczeństwa w ochronie zdrowia.
- Jakie zagrożenia najczęściej wykrywa CSIRT CeZ.
- Jakie nowe wymagania dotyczące bezpieczeństwa przygotowywane są dla dostawców oprogramowania medycznego.
Cyberkaretka ma pomóc placówce podczas poważnego cyberataku
Cyberkaretka została zakupiona dzięki środkom z Krajowego Planu Odbudowy i Zwiększania Odporności. To specjalistyczny pojazd wyposażony w autonomiczne źródła zasilania, zaawansowane systemy łączności satelitarnej i 5G oraz mobilną infrastrukturę teleinformatyczną.
Rozwiązanie przygotowano z myślą o sytuacjach, w których cyberatak pozbawia placówkę jednego z zasobów niezbędnych do działania – dostępu do internetu, energii elektrycznej lub infrastruktury sieciowej.
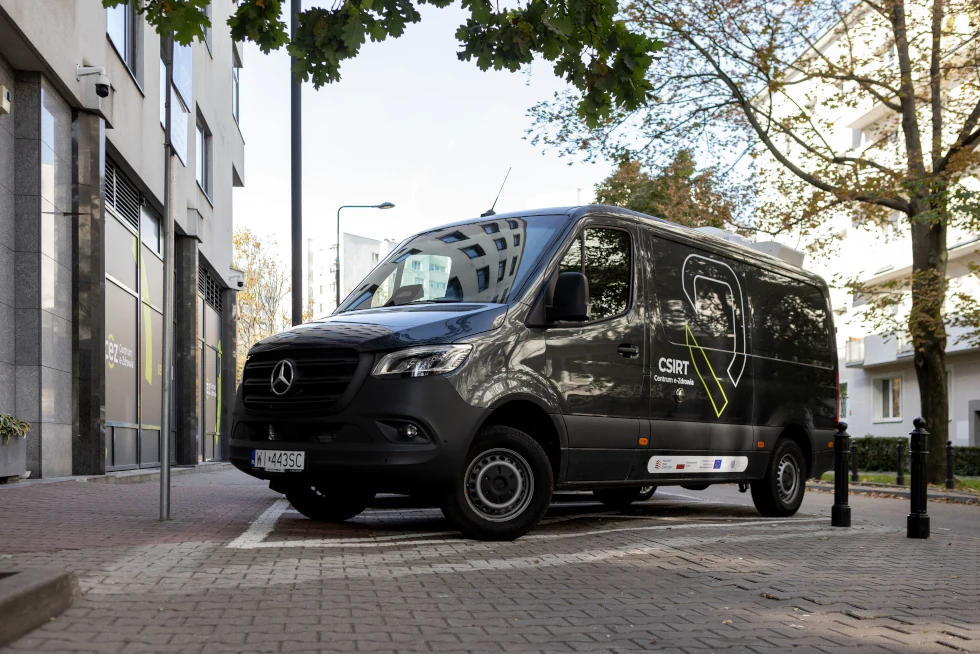
Cyberkaretka pozwala w takiej sytuacji odtworzyć podstawowe usługi teleinformatyczne niezależnie od infrastruktury zaatakowanego podmiotu. Może więc stanowić zaplecze techniczne dla ekspertów pracujących nad ograniczeniem skutków incydentu i przywróceniem działania systemów.
– Placówki potrzebują wsparcia kompetencyjnego i edukacji, a w przypadku wystąpienia incydentu także użyczenia specjalistycznego sprzętu, współpracy z doświadczonymi ekspertami z obszaru cyberbezpieczeństwa i wsparcia w koordynowaniu usunięcia skutków zdarzenia. Tym właśnie zajmuje się CSIRT CeZ – mówi Jarosław Sot, dyrektor Centrum e-Zdrowia.
1379 incydentów do końca września 2026 roku
Skala zdarzeń rejestrowanych w ochronie zdrowia szybko rośnie. W 2022 r. obsłużono 251 incydentów, natomiast w 2025 r. już 1441. Oznacza to niemal sześciokrotny wzrost w ciągu trzech lat.
Rok 2026 może przynieść kolejny wysoki wynik. Tylko do końca września odnotowano 1379 incydentów, czyli niewiele mniej niż w całym 2025 r.
Dane CSIRT CeZ pokazują również, z jakimi zagrożeniami najczęściej mierzy się sektor. W 2025 r. odnotowano 580 przypadków oszustw komputerowych, w tym phishingu, 344 przypadki podatnych usług, 148 wycieków poświadczeń oraz 146 przypadków szkodliwego oprogramowania. Oszustwa i podatne usługi odpowiadały łącznie za około 64% zarejestrowanych zdarzeń.
Cyberataki mogą prowadzić nie tylko do kradzieży informacji. Ich konsekwencją może być także zaszyfrowanie systemów, zakłócenie działalności placówki, a w poważniejszych przypadkach zagrożenie dla ciągłości udzielania świadczeń.
– Dziś pozyskiwanie danych to nowe złoto dla cyberprzestępców. Trwa także wojna hybrydowa. Dlatego tylko współpraca różnych podmiotów może zapewnić bezpieczeństwo danych ochrony zdrowia – mówi Tomasz Maciejewski, wiceminister zdrowia.
Jak zaznacza wiceminister, rozwój usług cyfrowych zwiększa wygodę pacjentów, ale jednocześnie wymaga współpracy instytucji państwowych, kierowników placówek medycznych i dostawców oprogramowania.
CSIRT CeZ wykrywa podatności i ostrzega placówki
CSIRT Centrum e-Zdrowia działa od grudnia 2023 r. i jest jedynym sektorowym CSIRT-em dla obszaru ochrony zdrowia w Polsce. Zespół przyjmuje zgłoszenia o poważnych incydentach oraz pomaga podmiotom w ich obsłudze.
Wsparcie może obejmować m.in. użyczenie sprzętu, pomoc ekspertów oraz koordynowanie działań potrzebnych do usunięcia skutków zdarzenia. CSIRT CeZ analizuje również incydenty, szuka powiązań pomiędzy nimi i współpracuje z CSIRT MON, CSIRT NASK oraz CSIRT GOV.
Od początku 2026 r. pracownicy CSIRT CeZ przeszkolili 1969 osób, wysłali 117 ostrzeżeń sektorowych dotyczących m.in. podatności i aktywnych kampanii phishingowych oraz opisali 285 podatności wraz z zaleceniami dotyczącymi ich usunięcia lub obejścia.
Zespół wykrył ponadto 70 podatności w infrastrukturze IT podmiotów sektora i wspierał je w ich usuwaniu. Na stronie CSIRT CeZ opublikowano od początku roku 144 materiały obejmujące zalecenia, ostrzeżenia, dobre praktyki, poradniki i przewodniki.
– Cyberbezpieczeństwo to proces ciągły, dlatego inwestycje w ten obszar się nie kończą. Kluczowa jest wiedza o wykrytych podatnościach, prowadzonych kampaniach phishingowych, ale także o procedurach i dobrych praktykach, zapewniających bezpieczeństwo organizacji – wskazuje Jeremi Olechnowicz, dyrektor Pionu Eksploatacji Systemów Teleinformatycznych w Centrum e-Zdrowia.
Nie wszystkie placówki mają opublikowaną politykę bezpieczeństwa
Dane zebrane przez CSIRT CeZ na przełomie 2025 i 2026 r. wskazują także na problemy organizacyjne po stronie podmiotów ochrony zdrowia.
76% badanych jednostek deklarowało wdrożenie systemu zarządzania bezpieczeństwem informacji. Jednocześnie ponad 28% nie posiadało opublikowanej polityki bezpieczeństwa, a około 29% dyrektorów nie przeprowadzało regularnych przeglądów oceny ryzyka.
Znaczenie procedur i przygotowania pracowników jest szczególnie widoczne w zestawieniu z rodzajami rejestrowanych incydentów. Wśród najczęstszych zdarzeń znajdują się bowiem phishing i wycieki danych uwierzytelniających.
Nowe wymagania dla dostawców oprogramowania medycznego
Po ostatnich atakach na podmioty medyczne oraz dostawców oprogramowania CSIRT CeZ przygotował również zalecenia bezpieczeństwa dla dostawców oprogramowania wykorzystywanego w ochronie zdrowia. Dokument został przekazany dostawcom do wdrożenia 16 września 2026 r.
Zalecenia obejmują m.in. zarządzanie bezpieczeństwem, ochronę danych i architekturę systemów, uwierzytelnianie tożsamości, zarządzanie dostępami i uprawnieniami oraz monitorowanie i reagowanie na incydenty.
Materiał rozpowszechniono za pośrednictwem organizacji zrzeszających dostawców i producentów oprogramowania. Kolejnym etapem ma być przygotowanie przez Ministerstwo Zdrowia wymogów prawnych w trybie art. 8b ustawy o systemie informacji w ochronie zdrowia.
13 mln zł z KPO na rozwój CSIRT CeZ
W 2025 r. CSIRT CeZ otrzymał 13 mln zł dofinansowania z KPO. Pieniądze przeznaczono m.in. na specjalistyczne szkolenia ekspertów, zakup sprzętu i oprogramowania, utworzenie laboratorium CSIRT Lab i stanowiska analityki oraz działania edukacyjne skierowane do sektora ochrony zdrowia.
Finansowanie obejmuje również audyt i przegląd procedur zespołu na podstawie standardu SIM3. Z tych środków sfinansowano także cyberkaretkę.
Incydent trzeba zgłosić w ciągu 24 godzin
Podmioty ochrony zdrowia mogą zgłaszać incydenty do CSIRT CeZ za pośrednictwem strony internetowej zespołu, systemu S46, telefonicznie pod numerem +48 573 205 962 lub mailowo na adres incydent@csirt.cez.gov.pl.
Zgłoszenie powinno zostać dokonane w ciągu 24 godzin od wykrycia incydentu. CSIRT CeZ może następnie wesprzeć podmiot zarówno wiedzą ekspertów, jak i sprzętem oraz koordynacją działań zmierzających do usunięcia skutków zdarzenia.
Główne wnioski
- Do końca września 2026 r. w sektorze ochrony zdrowia odnotowano 1379 incydentów cyberbezpieczeństwa, wobec 1441 w całym 2025 r.
- CSIRT CeZ otrzymał cyberkaretkę wyposażoną we własne zasilanie, łączność satelitarną i 5G oraz mobilną infrastrukturę teleinformatyczną.
- Od początku 2026 r. CSIRT CeZ przeszkolił 1969 osób, wysłał 117 ostrzeżeń sektorowych i wykrył 70 podatności w infrastrukturze IT podmiotów sektora.
- Ministerstwo Zdrowia ma przygotować wymogi prawne dotyczące bezpieczeństwa oprogramowania w ochronie zdrowia na podstawie zaleceń opracowanych przez CSIRT CeZ.
Źródło:
- Mat. prasowy / Oprac. TK

