

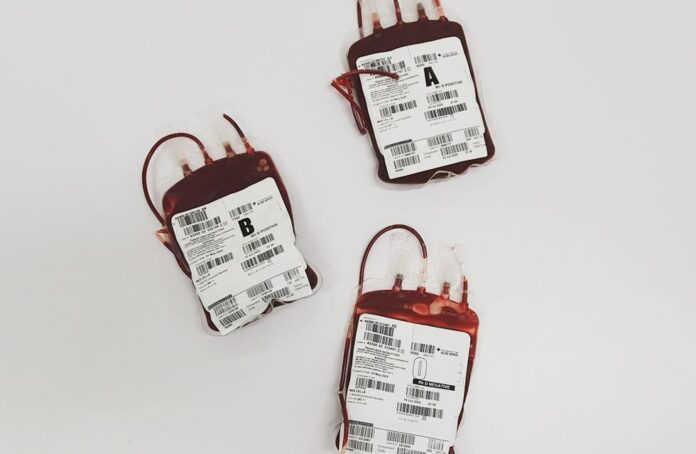
Fala cyberataków na systemy chłodnicze w Europie nie ogranicza się już do supermarketów. We Francji cyberprzestępcy zaatakowali urządzenia wykorzystywane do przechowywania produktów krwiopochodnych, zmieniając ustawienia temperatury z około -30°C na 110°C. Zagrożone było m.in. osocze przeznaczone do transfuzji. Incydent pokazuje, że podobne ataki mogą stanowić zagrożenie również dla innych obszarów sektora medycznego.
Z tego artykułu dowiesz się…
- Jak cyberprzestępcy zaatakowali urządzenia chłodnicze francuskiej służby krwi EFS.
- Dlaczego zmiana ustawień zamrażarek z -30°C na 110°C stanowiła zagrożenie dla osocza przeznaczonego do transfuzji.
- Jakie cyberataki na systemy chłodnicze odnotowano w Polsce i innych krajach Europy.
- Dlaczego podobne ataki mogą zagrozić przechowywaniu leków, szczepionek i materiałów biologicznych.
Cyberatak na urządzenia chłodnicze francuskiej służby krwi
W nocy z 1 na 2 listopada 2026 r. cyberprzestępcy zaatakowali firmę Coolworld, dostawcę rozwiązań chłodniczych współpracującego z francuską publiczną służbą krwi – Établissement français du sang (EFS).
Jak informuje serwis Cyberattaque.org, powołując się na ustalenia tygodnika „Le Canard enchaîné”, sprawcy zmodyfikowali parametry pracy urządzeń służących do przechowywania produktów krwiopochodnych. Zamrażarki, które powinny utrzymywać temperaturę około -30°C, zostały zaprogramowane na osiągnięcie 110°C.
Incydent dotyczył m.in. instalacji w regionie Burgundia-Franche-Comté. Nieprawidłowości zauważył technik pełniący nocny dyżur, co umożliwiło szybką reakcję.
Francuskie Ministerstwo Zdrowia zapewniło, że atak nie spowodował zakłóceń operacyjnych. Nie ujawniono jednak liczby zaatakowanych urządzeń ani rzeczywistych temperatur, jakie osiągnęły przechowywane produkty. Wartość 110°C dotyczyła zmienionych ustawień sterowników, a nie potwierdzonej temperatury wewnątrz zamrażarek.
Zagrożone było również osocze przeznaczone do transfuzji
Początkowo EFS informował, że incydent dotyczył próbek pobranych od dawców, przechowywanych na potrzeby nadzoru nad bezpieczeństwem transfuzji. Następnie instytucja potwierdziła, że zagrożone było także zamrożone osocze przeznaczone do podania pacjentom.
Ma to szczególne znaczenie dla bezpieczeństwa leczenia. Osocze wykorzystywane jest m.in. u pacjentów z poważnymi krwawieniami i zaburzeniami krzepnięcia. Jego przechowywanie wymaga zachowania ściśle określonych warunków temperaturowych.
Długotrwałe przerwanie łańcucha chłodniczego mogłoby skutkować koniecznością wycofania produktów z użycia. Dotychczas nie potwierdzono jednak zniszczenia zapasów osocza ani negatywnych konsekwencji dla pacjentów.
Francuskie służby ostrzegały przed zagrożeniem dla placówek medycznych
Zaledwie kilkanaście dni przed atakiem, 21 października 2026 r., Vincent Strubel, dyrektor generalny francuskiej Narodowej Agencji Bezpieczeństwa Systemów Informatycznych (ANSSI), podczas przesłuchania w Senacie zwracał uwagę na zagrożenia związane z cyberatakami na instalacje chłodnicze. Wskazywał, że podobne rozwiązania techniczne stosowane są nie tylko w supermarketach, lecz także w laboratoriach badawczych, aptekach i placówkach ochrony zdrowia.

ANSSI współpracuje z CERT Santé oraz francuskim Ministerstwem Zdrowia w zakresie ochrony organizacji korzystających z takich systemów.
Już 12 października ANSSI opublikowała ostrzeżenie CERTFR-2026-ALE-012 dotyczące podatności systemów sterowania chłodzeniem, m.in. Danfoss AK-SM, AK-SC, Copeland XWEB i Dixell XWEB. Agencja zaleca ograniczenie dostępu do paneli zarządzania przez internet oraz stosowanie bezpiecznych połączeń podczas zdalnego serwisowania.
Cyberataki na systemy chłodnicze także w Polsce
W ostatnich tygodniach cyberprzestępcy atakowali instalacje chłodnicze supermarketów w kilku państwach europejskich. W nocy z 1 na 2 listopada odnotowano kolejne incydenty, m.in. w Belgii, Luksemburgu, Szwecji i Estonii. W Belgii problemy dotknęły kilkudziesięciu sklepów sieci Delhaize i Carrefour.
Jeden skuteczny atak na podłączone do internetu urządzenie chłodnicze potwierdzono również w Polsce. Jak poinformował Marcin Dudek, szef CERT Polska, właściciel urządzenia szybko wykrył nieautoryzowaną ingerencję, dzięki czemu udało się uniknąć strat materialnych. Nie ujawniono lokalizacji ani rodzaju zaatakowanej instalacji.
CERT Polska wcześniej ostrzegał właścicieli urządzeń chłodniczych dostępnych przez internet przed możliwością podobnych ataków.
Cyberataki na chłodnie mogą zagrozić bezpieczeństwu pacjentów
Dotychczasowe incydenty pokazują, że cyberprzestępcy mogą ingerować nie tylko w systemy informatyczne, ale również w fizyczne warunki przechowywania produktów.
W ochronie zdrowia zagrożenie dotyczy m.in. krwi i jej składników, leków wymagających kontrolowanej temperatury, szczepionek oraz materiału biologicznego wykorzystywanego w diagnostyce.

Atak na Coolworld zwraca również uwagę na bezpieczeństwo zewnętrznych dostawców obsługujących infrastrukturę medyczną. Naruszenie systemów firmy serwisowej może oddziaływać na urządzenia wykorzystywane przez placówki ochrony zdrowia, nawet jeśli ich własna infrastruktura informatyczna nie została bezpośrednio zaatakowana.
Główne wnioski
- Cyberatak na chłodnie francuskiej służby krwi EFS miał miejsce w nocy z 1 na 2 listopada 2026 r. Hakerzy zmienili ustawienia temperatury zamrażarek z około -30°C na 110°C.
- Zagrożone było osocze przeznaczone do transfuzji. Francuskie Ministerstwo Zdrowia zapewniło, że atak nie spowodował zakłóceń operacyjnych. Nie potwierdzono również strat w zapasach osocza.
- Cyberataki na systemy chłodnicze odnotowano także w Polsce oraz m.in. w Belgii, Luksemburgu, Szwecji i Estonii. Według CERT Polska incydent w naszym kraju nie spowodował strat materialnych.
- Zagrożenie dotyczy również innych obszarów ochrony zdrowia. Podobne systemy chłodnicze służą do przechowywania leków, szczepionek i materiałów biologicznych wykorzystywanych w diagnostyce.
Źródło:
- https://www.cyberattaque.org/cyberattaque-contre-lefs-des-hackers-sattaquent-aux-reserves-de-plasma-sanguin/

