

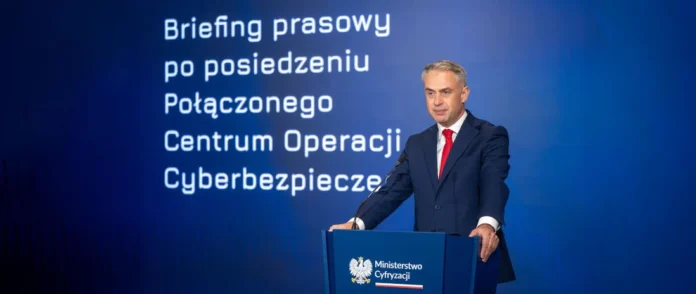
Ministerstwo Cyfryzacji pracuje nad nowymi przepisami dotyczącymi ochrony danych medycznych. Wicepremier i minister cyfryzacji Krzysztof Gawkowski zapowiedział m.in. limity przetwarzania danych medycznych przez podmioty prywatne. Informacja pojawia się po kolejnych incydentach cyberbezpieczeństwa w ochronie zdrowia – w ostatnich dniach sprawy dotyczyły oprogramowania Medyc oraz Centrum Medycznego ENEL-MED.
Z tego artykułu dowiesz się…
- Jakie nowe przepisy dotyczące ochrony danych medycznych zapowiada Ministerstwo Cyfryzacji.
- Czego mają dotyczyć obowiązkowa certyfikacja i limity przetwarzania danych przez podmioty prywatne.
- Jakie incydenty cyberbezpieczeństwa dotknęły ostatnio sektor medyczny.
- Jakie zabezpieczenia i działania rekomenduje CSIRT CeZ.
Ministerstwo Cyfryzacji pracuje nad nowymi przepisami
Krzysztof Gawkowski poinformował w mediach społecznościowych o przygotowywaniu regulacji, które mają zwiększyć bezpieczeństwo danych medycznych. Wskazał dwa planowane rozwiązania – obowiązkową certyfikację oraz limity przetwarzania danych medycznych przez podmioty prywatne.
Minister nie przedstawił na razie szczegółów projektowanych regulacji ani harmonogramu ich przyjęcia. Nie wiadomo więc jeszcze m.in., jakie podmioty zostaną objęte obowiązkiem certyfikacji, według jakich standardów będzie ona prowadzona oraz na czym dokładnie będą polegały zapowiedziane limity przetwarzania danych.
Zapowiedź pojawia się w czasie zwiększonej aktywności cyberprzestępców wymierzonej w sektor medyczny.
– Kolejne podmioty prywatne padają ofiarą ataków i dlatego cały sektor musi ze zdwojoną siłą podejmować działania zabezpieczające – ocenił Gawkowski.
Oprogramowanie Medyc – cyberprzestępcy twierdzą, że mają dane 5 mln osób
W ostatnich dniach ujawniono informacje o cyberataku dotyczącym oprogramowania Medyc firmy Qbusoft, wykorzystywanego przez placówki medyczne. Atak miał nastąpić 22-23 sierpnia 2026 r., a zdarzenie wykryto na początku września. Cyberprzestępcy twierdzą, że wykradli dane 5 mln osób oraz 8 mln prywatnych zdjęć, jednak skala ta nie została oficjalnie potwierdzona.

Sprawą zajmuje się Centralne Biuro Zwalczania Cyberprzestępczości, a prezes UODO Mirosław Wróblewski zapowiedział kontrolę w Qbusoft. Spółka miała przekazać materiały policji 9 września, a dzień później zgłosić naruszenie do UODO. Jednocześnie do 24 września incydent nie został zgłoszony do CERT Polska ani CSIRT CeZ – właśnie na konieczność zgłaszania takich zdarzeń właściwym zespołom CSIRT zwraca obecnie uwagę Krzysztof Gawkowski.
ENEL-MED zgłosił naruszenie poufności danych
Niemal równolegle pojawiła się informacja o kolejnym zdarzeniu. Centrum Medyczne ENEL-MED S.A. poinformowało o incydencie bezpieczeństwa IT i naruszeniu poufności danych spółki. Zarząd dowiedział się o nim 24 września 2026 r. w godzinach wieczornych.
ENEL-MED zawiadomił Centralne Biuro Zwalczania Cyberprzestępczości, CSIRT działający w Centrum e-Zdrowia, CERT Polska oraz Prezesa Urzędu Ochrony Danych Osobowych. Spółka przekazała również, że podjęła działania zabezpieczające sieć, systemy i dane klientów. Według raportu bieżącego incydent nie wpływa w istotny sposób na jej działalność operacyjną.
W sierpniu wyciekły dane z MyDr. Sprawa dotyczy blisko 19 mln Polaków
Obecna seria zdarzeń następuje zaledwie kilka tygodni po jednym z największych incydentów dotyczących danych medycznych w Polsce. W sierpniu doszło do wycieku z MyDr – dostawcy systemu elektronicznej dokumentacji medycznej wykorzystywanego przez tysiące podmiotów leczniczych.
UODO informuje, że wyciek dotyczy 19 mln Polaków. Do 17 września do Prezesa UODO wpłynęło ponad 50 skarg i sygnałów związanych z incydentem oraz ponad 2 tys. zawiadomień od administratorów danych.

CSIRT CeZ przygotował zalecenia dla sektora medycznego
Gawkowski w swoim wpisie przypomniał również o zaleceniach przygotowanych 16 września przez CSIRT CeZ. Materiał ma służyć podmiotom medycznym do oceny poziomu zabezpieczeń, identyfikowania potencjalnych słabości i planowania dalszych działań zwiększających bezpieczeństwo.
Zalecenia obejmują m.in. kontrolę dostępu i uwierzytelnianie wieloskładnikowe, rejestrowanie i analizowanie zdarzeń, bezpieczeństwo API, ochronę kopii zapasowych, kryptografię, zarządzanie kluczami oraz monitorowanie nietypowych wyszukiwań, pobrań i eksportów danych.
Minister cyfryzacji przypomniał o konieczności zgłaszania incydentów do właściwych zespołów CSIRT. Podmioty z sektora ochrony zdrowia mogą zgłaszać podejrzane zdarzenia do CSIRT CeZ, który odpowiada za reagowanie na incydenty w tym sektorze.
Gawkowski: ukrywanie cyberataków to największy błąd
Wicepremier zwrócił szczególną uwagę na sposób reagowania firm po wykryciu incydentu.
– Ukrywanie przez firmy ataków to największy błąd, bo zawsze wystawiają na niebezpieczeństwo obywateli. Próba ochrony reputacji przez zatajanie incydentów cyber ostatecznie dla firm kończy się jeszcze większą utratą zaufania – napisał Krzysztof Gawkowski.
Firmy mogą również korzystać z bezpłatnych narzędzi udostępnianych przez NASK w ramach serwisu moje.cert.pl.
Główne wnioski
- Ministerstwo Cyfryzacji pracuje nad przepisami przewidującymi obowiązkową certyfikację i limity przetwarzania danych medycznych przez podmioty prywatne.
- Cyberprzestępcy twierdzą, że w ataku dotyczącym oprogramowania Medyc zdobyli dane 5 mln osób i 8 mln prywatnych zdjęć, jednak skala ta nie została oficjalnie potwierdzona.
- ENEL-MED zgłosił incydent bezpieczeństwa IT i naruszenie poufności danych, o którym zarząd spółki dowiedział się 24 września 2026 r.
- W sierpniu doszło do wycieku z MyDr dotyczącego blisko 19 mln Polaków, a CSIRT CeZ przygotował zalecenia dotyczące zwiększenia bezpieczeństwa danych medycznych.
Źródło:
- Krzysztof Gawkowski / X

